安全设备部署
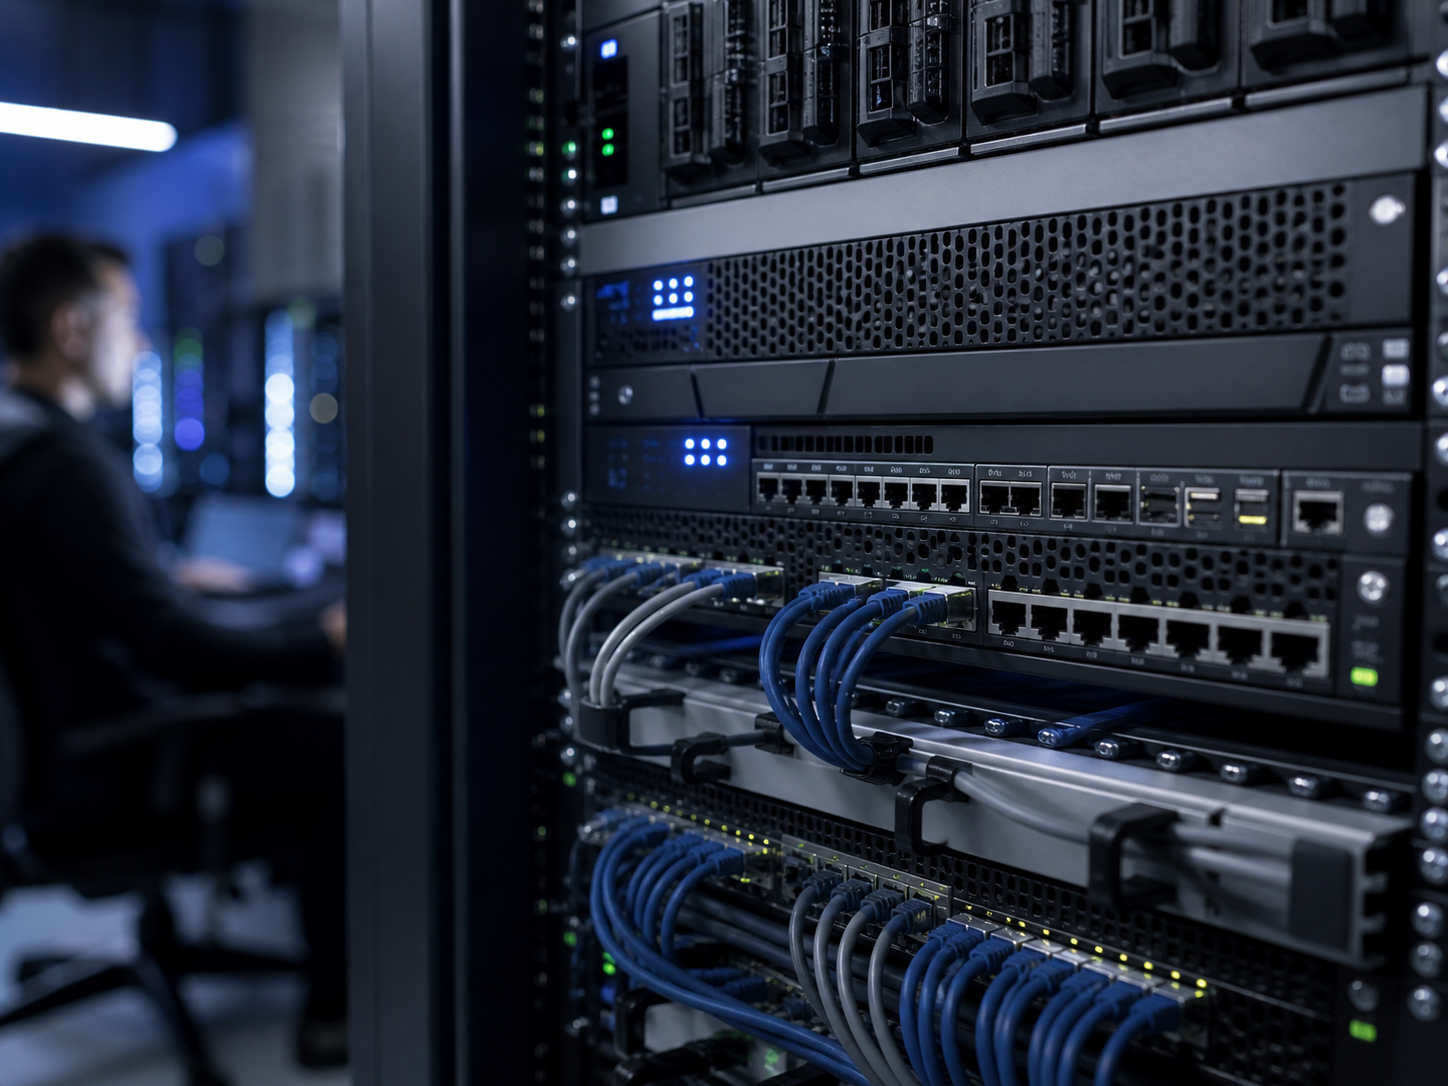
完成防火墙上线、链路接入与高可用配置
PROJECT CASE
围绕互联网出口、区域访问和远程接入,对企业网络安全边界与访问策略进行系统化改造。
随着业务系统与远程访问增加,原有安全策略缺少统一规划,网络区域之间的访问边界不够清晰。项目对现有出口、业务区域和访问关系进行梳理,在保障业务连续性的前提下完成安全架构调整。
以边界防护、区域隔离和最小权限为核心,统一规划互联网出口、内部业务区域、服务器区域和运维访问路径。
完成防火墙上线、链路接入与高可用配置
按照业务访问关系重构安全策略
统一 VPN 入口与身份访问边界
完成业务验证、策略备份和文档交付
当前图片为实施场景示意,正式案例发布时将替换为经客户授权的真实项目照片。
具体项目数据仅在获得客户授权后公开。
具体项目数据仅在获得客户授权后公开。
具体项目数据仅在获得客户授权后公开。
具体项目数据仅在获得客户授权后公开。
我们可以根据现有环境、业务规模与安全要求提供针对性方案。